
"连接特定的 DNS(Domain Name System) 后缀" 是指在网络连接配置中指定的 DNS(Domain Name System)(域名系统)后缀。DNS后缀是网络地址解析时的一部分,通常用于局域网(LAN)环境中。其主要作用是当您尝试访问某个主机名时,DNS 后缀可以自动为您添加后缀,以便解析该主机名,尤其是在局域网中,帮助找到正确的主机。
Windows TCP/IP 高级 DNS 后缀面板|逐项完整解构
前置基础框架界面归属:IPv4 高级属性 → DNS 选项卡;核心主体:DNS Client(dnscache)服务,Windows 名称解析器(DNS Resolver)。作用域:控制单标签主机名(例如fileserver,不带.)自动补齐 FQDN、控制动态 DNS 注册(DDNS)行为。两大基础概念先厘清:
- 主 DNS 后缀(Primary DNS Suffix):计算机级全局后缀,位置:系统属性→计算机名→更改→其他;域加入计算机自动继承 AD 域名。
- 连接特定 DNS 后缀(Connection-specific Suffix):网卡独立后缀,可静态填写,也可由 DHCP Option15 下发,多网卡环境各网卡可以不一样。
整体调用链路总框架
应用程序(getaddrinfo)
    ↓
ws2_32.dll Winsock API
    ↓
dnsapi.dll(DNS客户端API)
    ↓ LPC本地进程通信
dnscache(DNS Client服务)【核心解析逻辑执行点】
    ↓
tcpip.sys(内核协议栈,DNS报文收发)
    ↓
网卡驱动 ndis.sys

配置持久存储:注册表 Tcpip\Parameters\Interfaces\{网卡GUID}
动态DDNS注册逻辑:dhcpcsvc(DHCP Client) + dnscache协同
一、单选组三大顶层模式(互斥三选一)
1. 附加主要的和连接特定的 DNS 后缀 (P)【当前选中】
功能定义
dc01),依次尝试追加:
若勾选下级复选框【附加主 DNS 后缀的父后缀 (X)】,启用DNS Devolution(后缀下放 / 父后缀递归尝试)。
底层原理
主机名.主DNS后缀 查询;失败后拼接 主机名.连接特定后缀 查询。适用企业 AD 域环境,域内电脑依靠主后缀直接裸主机名访问服务器。
配套复选框:附加主 DNS 后缀的父后缀 (X)
底层原理(Devolution 域名下放机制)
hunan.office.local
server01失败时,继续逐级剥离子域向上尝试:
server01.hunan.office.local → 失败 → server01.office.local → 失败 → server01.local
⚠️常见坑:父后缀过多会产生大量 DNS 无效查询,造成解析延迟;大型域环境常组策略关闭此选项。
注册表存储位置
HKLM\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\Interfaces\{网卡GUID}
EnableAdapterDomainNameRegistration、Domain(连接特定后缀)
HKLM\SOFTWARE\Policies\Microsoft\Windows NT\DNSClient2. 附加这些 DNS 后缀 (按顺序)(H)
底层原理
a.local,b.corp;访问web依次查询web.a.local、web.b.corp。边界
二、「此连接的 DNS 后缀 (S)」输入框
定义
底层联动规则
三、DDNS 动态注册两项复选框(核心:DHCP Client + DNS Client 协同)
3. 在 DNS 中注册此连接的地址 (R) ✔已勾选
功能
底层原理
注册默认 FQDN:主机名.主DNS后缀
硬性依赖服务
4. 在 DNS 注册中使用此连接的 DNS 后缀 (U) ☐未勾选
底层逻辑(极易混淆重点)
主机名.此连接的DNS后缀
典型场景
lan.corp,希望内网 IP 注册为 server01.lan.corp,公网网卡使用主后缀 corp.com,就需要在内网网卡勾选此选项。四、依赖文件清单
用户态 DLL 与进程
dnsapi.dll:Windows DNS 客户端上层 APIdnscache.dll:DNS Client 服务核心模块,名称解析流水线实现dhcpcsvc.dll:DHCP 客户端,负责触发 DDNS 动态注册ws2_32.dll:Winsock,应用程序发起域名调用入口ncpa.cpl:网络连接控制面板图形界面(你截图窗口承载程序)
内核组件
tcpip.sys:DNS UDP/TCP 报文收发、IP 协议栈ndis.sys:网卡驱动框架
注册表分层配套链
- 计算机全局主 DNS 后缀
HKLM\SYSTEM\CurrentControlSet\Services\Tcpip\ParametersDomain= 主 DNS 后缀 - 单网卡独立配置(本界面所有选项存储位置)
HKLM\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters\Interfaces\{网卡唯一GUID}
Domain:此连接的 DNS 后缀EnableAdapterDomainNameRegistration:对应【在 DNS 中注册此连接的地址】
- 组策略强制覆盖路径(优先级高于图形界面手动配置)
HKLM\SOFTWARE\Policies\Microsoft\Windows NT\DNSClient
五、完整名称解析流程演示(当前截图配置状态)
office.local;网卡连接特定后缀 hq.office.local
ping fileserver(单标签主机名)1. 查询 fileserver.office.local → DNS服务器无记录
2. 开启父后缀递归Devolution:继续尝试 fileserver.local
3. 再尝试 fileserver.hq.office.local(连接特定后缀)
全部失败 → 返回找不到主机六、典型落地场景与组合约束
场景 1:AD 域标准工作站(截图默认配置)
- 使用【附加主要的和连接特定 DNS 后缀】
- 启用父后缀;网卡开启 DNS 注册
优势:裸主机名直接访问域内资源,IP 变更自动更新 DNS 记录。
场景 2:多网卡 Windows Server(业务网卡 + 管理网卡)
- 管理网卡:关闭【在 DNS 中注册此连接的地址】,避免管理 IP 注册到业务主机名
- 内网网卡填写独立连接后缀,按需勾选【在 DNS 注册使用此连接后缀】
场景 3:隔离测试网络,不加入 AD 域
- 改用【附加这些 DNS 后缀(按顺序)】自定义搜索列表,不依赖计算机主后缀。
七、高频故障底层溯源
- 裸主机名解析超时、大量 DNS 查询包:父后缀 Devolution 开启,不断向上遍历查询,组策略关闭父后缀可优化。
- 主机名 DNS 解析出来错误 IP:多网卡同时注册 A 记录,关闭非业务网卡的「注册此连接地址」。
- DHCP 下发 Option15 后缀不生效:检查网卡界面是否选中自定义后缀列表模式(会屏蔽连接特定后缀)。
- DDNS 动态注册失败:确认 DHCP Client、DNS Client 服务运行;防火墙放行 DNS UPDATE(53 端口)。
Windows TCP/IP 高级 DNS 后缀配置|应用场景全集(独立场景 + 组合落地场景)
- 单标签主机名自动补齐 FQDN(DNS 搜索后缀 / Devolution 域名下放)
- DDNS 动态 DNS 注册行为控制
关键术语
- 主 DNS 后缀:计算机全局后缀(域机器自动继承 AD 域名)
- 连接特定 DNS 后缀:单网卡独立后缀,可静态填写 / DHCP Option15 下发
- 附加主 DNS 后缀的父后缀 = DNS Devolution(逐级向上剥离子域尝试解析)
- 不合格名称:单标签名称(无英文句点,如
dc01,区别于完整域名dc01.corp.local)
一、独立基础场景
场景 1:标准 AD 域终端(工作站 / 普通服务器,截图默认配置原型)
- 用户直接输入裸主机名
ping file01,系统自动追加主 DNS 后缀解析,无需输入完整 FQDN; - IP 地址变更时,网卡自动向 AD DNS 发起 DDNS 更新,A 记录自动维护;
- Devolution 适配多层子域环境,子域电脑可以直接访问父域服务器。
场景 2:多层子域 AD 环境,跨子域裸主机名访问
corp.local、子域hz.corp.local、sh.corp.local
ping dc-sh
dc-sh.hz.corp.local → 失败 → dc-sh.corp.local
场景 3:多网卡 Windows 服务器|隔离非业务网卡 DNS 注册
- 业务网卡:✅ 勾选【在 DNS 中注册此连接的地址】
- 运维 / 管理网卡:☐ 取消【在 DNS 中注册此连接的地址】
场景 4:网卡独立域名空间|需要不同网卡注册不同 FQDN
lan.corp
corp.com
server01.lan.corp,公网 IP 注册 server01.corp.com
场景 5:非域环境、多独立内网,自定义域名搜索列表
test.local;dev.local
场景 6:纯静态 IP 服务器,关闭 DDNS 自动注册
场景 7:DHCP 下发域名(Option15)场景
二、组合复合落地场景(生产环境高频组合)
组合场景 1:AD 域多层分支机构终端(标准推荐组合)
组合场景 2:Windows RRAS 网关(边界路由 / NAT 服务器)
- 内网网卡:开启 DNS 注册;按需配置连接特定后缀;
- 外网网卡:关闭【在 DNS 中注册此连接的地址】
规避风险:防止公网网卡 IP 注册到服务器主机名,避免内网解析异常。
组合场景 3:工控 / 隔离生产网(等保合规场景)
组合场景 4:混合云双栈服务器(本地内网 + 云子网)
组合场景 5:临时测试环境,禁止自动补齐域名
三、选型判定清单
✅ 推荐使用【附加主要的和连接特定的 DNS 后缀】
- 计算机加入 AD 域;
- 需要裸主机名直接访问内网服务器;
- 需要同时兼容计算机全局域名 + 网卡网段独立域名。
✅ 推荐启用【附加主 DNS 后缀的父后缀】
- AD 存在多层子域,需要跨子域裸主机名访问;
❌ 不建议开启:大型域、高并发终端网络,大量无效 DNS 查询造成延迟。
✅ 勾选【在 DNS 中注册此连接的地址】
- 终端使用 DHCP 动态获取 IP;
- 需要 IP 变更自动更新 DNS A 记录;
❌ 关闭场景:多网卡服务器、公网网卡、静态核心服务器。
✅ 勾选【在 DNS 注册中使用此连接的 DNS 后缀】
四、配套联动知识链(串联你整套 Windows 网络体系)
- 名称解析流程:
getaddrinfo()→ ws2_32.dll → dnsapi.dll → dnscache 服务 → DNS 服务器 - DDNS 依赖:DNS Client + DHCP Client 两个服务同时运行;
- 配置优先级:组策略 > 图形界面手动配置 > 注册表默认值;
- 排查命令:
ipconfig /displaydns    # 查看DNS缓存
ipconfig /registerdns   # 手动触发DDNS注册
nslookup                # 验证域名解析
关于 DNS(Domain Name System) 的标准和技术文档,主要来源包括以下几项:
1. IETF RFC 标准
-
RFC 1034 — Domain Names - Concepts and Facilities
- 这是描述DNS的基础概念和功能的核心标准文档,定义了DNS的基本结构、工作原理、名称空间等。
- RFC 1034 - Domain Names - Concepts and Facilities
-
RFC 1035 — Domain Names - Implementation and Specification
- 这是与RFC 1034配套的文档,详细说明了DNS的具体实现细节,包括DNS查询、响应消息格式以及域名解析的实现方式。
- RFC 1035 - Domain Names - Implementation and Specification
-
RFC 2181 — Clarifications to the DNS Specification
- 该文档对DNS的某些方面进行了解释和澄清,解决了RFC 1034和RFC 1035中的一些模糊点。
- RFC 2181 - Clarifications to the DNS Specification
-
RFC 4033 — DNS Security Introduction and Requirements
- 该文档定义了DNS安全扩展(DNSSEC)的基本要求,DNSSEC用于保护DNS查询和响应免受篡改。
- RFC 4033 - DNS Security Introduction and Requirements
-
RFC 6891 — Extension Mechanisms for DNS (EDNS(0))
- 该文档定义了EDNS(扩展DNS),通过允许DNS消息的更大负载,增强了DNS协议的功能。
- RFC 6891 - Extension Mechanisms for DNS (EDNS(0))
-
RFC 6761 — Special Use Domain Names
- 该文档定义了某些特殊用途的域名,例如局域网中的保留域名。
- RFC 6761 - Special Use Domain Names
2. IETF(互联网工程任务组)官方网站
- 所有关于DNS的最新标准和技术文档都可以在IETF的官网上找到,这些文档包括DNS的扩展和安全协议等内容。
- IETF 网站
3. DNSSEC 相关文档
- RFC 4033, RFC 4034, RFC 4035: 这些文档详细介绍了DNS安全扩展(DNSSEC),用于提供DNS数据的完整性验证和身份认证。
4. 其他技术资源
-
Microsoft DNS 文档: 如果你在Windows环境下使用DNS服务,Microsoft的官方文档提供了详细的配置步骤和技术说明。
-
Cisco DNS 文档: Cisco设备中也有与DNS配置和故障排除相关的技术文档,尤其在企业级网络中。
-
BIND(Berkeley Internet Name Domain): BIND是最常用的DNS服务器软件,官方文档提供了详细的配置和使用指南。
5. Wireshark 官方文档
- Wireshark 提供了网络协议分析工具,适用于DNS流量的捕获和分析,帮助网络工程师诊断DNS问题。
通过这些标准文档和技术资源,你可以深入了解DNS的工作原理、配置方法以及DNSSEC等安全扩展的实现细节。
Internet 协议版本 4 (TCP/IPv4) 是互联网协议族中的一部分,广泛用于全球计算机网络中,是一种面向连接、无状态的协议。以下是关于 IPv4 协议 的标准、协议、技术文档及其来源。
1. IPv4 协议概述
IPv4(Internet Protocol Version 4)是目前使用最广泛的互联网协议版本,它使用 32 位地址方案来为网络中的每个设备分配唯一的 IP 地址。IPv4 主要用于标识和定位网络中的设备,保证数据包从源地址传输到目的地址。
2. IPv4 协议
IPv4 协议规定了数据包的结构和传输规则。它主要包含以下几个方面:
- 地址表示:IPv4 地址由 32 位二进制组成,通常表示为四个用点分隔的十进制数(例如:192.168.1.1)。
- 数据包结构:IPv4 数据包包括头部和数据部分。头部包含源地址、目标地址、协议类型等信息。
- 路由选择:IPv4 协议支持路由选择,数据包通过多个网络设备传输,直到到达目的地。
- 无连接性:IPv4 是一个无连接协议,意味着它不保证数据包的可靠传输。
3. IPv4 协议标准和技术文档
3.1 IPv4 协议标准
- RFC 791 — Internet Protocol (IP)
这是定义 IPv4 的最初标准文档,详细描述了 IP 协议的操作规则、地址格式、数据包头部格式等。
3.2 IPv4 子网掩码
IPv4 地址通常与子网掩码一起使用,子网掩码用来划分网络和主机部分,允许网络管理员有效地管理地址空间。
- 子网掩码如:255.255.255.0 表示网络部分和主机部分的划分。
3.3 IPv4 路由
- RFC 4271 — Border Gateway Protocol 4 (BGP-4)
BGP-4 是目前使用的主要路由协议,用于互联网之间的路由选择。它确保 IPv4 数据包通过多个路由器和自治系统(AS)到达目的地。
3.4 IPv4 地址分配与管理
-
RFC 1918 — Address Allocation for Private Internets
该 RFC 描述了私有地址空间的分配规则,这些地址(如 10.x.x.x, 192.168.x.x)在公共互联网中不被路由,常用于内部网络。 -
RFC 3330 — Special-Use IPv4 Addresses
描述了特定用途的 IPv4 地址,如回环地址(127.0.0.1)和多播地址。
3.5 IPv4 地址转换(NAT)
- RFC 3022 — Traditional IP Network Address Translator (Traditional NAT)
定义了 NAT 技术,用于将私有网络地址映射到公共地址,广泛用于家庭和小型企业网络中,以解决 IPv4 地址资源短缺问题。
4. IPv4 协议技术文档
-
IP 协议头部格式
IPv4 数据包的头部包括多个字段,如版本、头部长度、服务类型、总长度、标识、标志、片偏移、TTL(生存时间)、协议等。每个字段具有不同的作用,用于确保数据的有效传输和路由。 -
IPv4 分片与重组
如果 IPv4 数据包过大无法通过某些网络路径,它会被分片。每个分片都有自己的头部信息,最终在目标主机重组。 -
ICMP (Internet Control Message Protocol)
ICMP 是一个与 IPv4 协议紧密相关的协议,用于发送错误报告和诊断信息,如ping命令用于测试网络连接。- RFC 792 — Internet Control Message Protocol (ICMP)
-
ARP (Address Resolution Protocol)
ARP 是一个通过 IP 地址获取对应物理地址(MAC 地址)的协议,通常用于局域网中以实现 IPv4 到 MAC 地址的映射。- RFC 826 — Ethernet Address Resolution Protocol (ARP)
-
CIDR (Classless Inter-Domain Routing)
在 IPv4 地址分配中,CIDR 被用来替代传统的 A/B/C 类地址模式,以提高地址利用率并减少路由表的大小。- RFC 1519 — Classless Inter-Domain Routing (CIDR)
5. 其他相关标准和技术资源
-
IETF (Internet Engineering Task Force)
IETF 是负责定义和规范互联网技术标准的主要组织,许多 IPv4 协议和相关技术文档都来自 IETF。- IETF 官网:IETF
-
Wireshark
Wireshark 是一款强大的网络协议分析工具,可以帮助网络管理员捕获、分析和调试 IPv4 流量。- Wireshark 官网:Wireshark
-
Open Systems Interconnection (OSI) 模型
虽然 IPv4 是工作在 OSI 模型的网络层,但了解 OSI 模型对于理解 IPv4 协议的作用非常重要。- OSI 模型文档:OSI Model
IPv4 是互联网最基础的协议之一,虽然它已逐渐被 IPv6 替代,但仍然在全球范围内被广泛使用。理解 IPv4 协议的标准、技术和文档对于网络架构设计、故障排除和网络安全至关重要。通过上述的 RFC 和其他技术文档,您可以深入学习和掌握 IPv4 协议的各个方面。
IPv6 协议(Internet Protocol Version 6)是互联网协议版本 4(IPv4)的继任者,旨在解决 IPv4 地址空间耗尽的问题,并提供更高效的路由和更强大的网络功能。IPv6 的地址长度从 IPv4 的 32 位扩展到 128 位,从而为全球互联网设备提供几乎无限的地址空间。
以下是有关 IPv6 协议 的标准、技术文档及其来源。
1. IPv6 协议概述
IPv6 是一种基于 128 位地址的协议,允许每个设备拥有唯一的、几乎无限的 IP 地址。IPv6 提供了更好的路由优化、安全性、数据传输效率和网络配置。
2. IPv6 协议
IPv6 协议包括以下关键特点:
- 128 位地址:IPv6 地址由 8 组 16 位的十六进制数表示(例如:2001:0db8:85a3:0000:0000:8a2e:0370:7334)。
- 无类地址设计(CIDR):IPv6 不再使用传统的 A/B/C 类地址,采用无类域间路由(CIDR)地址分配。
- 简化的头部结构:IPv6 头部比 IPv4 更简洁,减少了处理开销。
- 内建安全性:IPv6 协议支持 IPsec(网络层的安全协议),确保数据包传输的加密与认证。
- 自动配置:IPv6 支持设备的自动地址配置,无需通过 DHCP 服务器。
3. IPv6 协议标准和技术文档
3.1 IPv6 协议标准
- RFC 2460 — IPv6: 基本协议
该 RFC 定义了 IPv6 协议的基础结构、头部格式、路由规则等内容,是定义 IPv6 协议的核心文档。
3.2 IPv6 地址分配
IPv6 地址有多种类型,包括全球单播地址、链路本地地址和多播地址等。IPv6 使用分配规范以确保地址的有效使用和管理。
- RFC 4193 — IPv6 Unique Local Addresses
定义了 IPv6 唯一本地地址(ULA),用于私有网络的设备之间的通信,类似于 IPv4 的私有地址空间(如:10.x.x.x)。
3.3 IPv6 路由
- RFC 4271 — BGP-4 (边界网关协议 4)
BGP-4 用于互联网中的路由选择,包括 IPv6 地址的路由。IPv6 支持跨多个自治系统(AS)进行路由。
3.4 IPv6 自动配置
IPv6 允许设备在没有 DHCP 服务器的情况下进行自动地址配置。设备在启动时可以通过 无状态地址自动配置(SLAAC) 或 DHCPv6 获得地址信息。
- RFC 4862 — IPv6 Stateless Address Autoconfiguration
该 RFC 详细说明了无状态自动配置(SLAAC)的工作原理,使设备能够自动获取一个有效的 IPv6 地址。
3.5 IPv6 安全性
- RFC 4301 — Security Architecture for the Internet Protocol
描述了 IPv6 与 IPv4 相同的 IPsec 支持,提供了对数据包加密和认证的支持。
3.6 IPv6 隧道技术
IPv6 隧道技术可以让 IPv6 数据包通过现有的 IPv4 网络进行传输。最常见的隧道技术是 6to4 和 Teredo。
-
RFC 3056 — IPv6-to-IPv4 Backbone Operation
描述了通过 IPv4 网络隧道传输 IPv6 数据包的技术,尤其是 6to4 隧道。 -
RFC 4380 — Teredo: Tunneling IPv6 over UDP through NATs
定义了 Teredo 隧道技术,用于通过 NAT(网络地址转换)设备进行 IPv6 传输。
4. IPv6 协议技术文档
4.1 IPv6 数据包结构
IPv6 的数据包头部结构与 IPv4 有很大不同,简化了许多字段,并引入了扩展头部来实现更多的功能。主要的 IPv6 数据包头部字段包括:
- 版本(Version):表示协议版本(IPv6 为 6)。
- 流标签(Flow Label):用于标识具有特定要求的数据流。
- 源地址与目的地址:各为 128 位地址。
- 有效载荷(Payload):包含传输的数据。
4.2 IPv6 地址类型
IPv6 包括以下主要的地址类型:
- 单播地址(Unicast):标识单个唯一设备。
- 广播地址(Broadcast):IPv6 中没有传统的广播地址,取而代之的是多播(Multicast)。
- 多播地址(Multicast):标识一组设备。
- 任播地址(Anycast):标识一组设备中的任意一个设备。
4.3 IPv6 分片与传输
IPv6 相比 IPv4 改进了分片机制,分片仅在源主机进行,路由器不再进行分片处理。IPv6 还要求路径 MTU(最大传输单元)发现协议来确保数据包的正确大小。
- RFC 1981 — Path MTU Discovery for IPv6
描述了 IPv6 的路径 MTU 发现机制,确保数据包大小适合网络路径。
5. 其他相关标准和技术资源
-
IETF (Internet Engineering Task Force)
IETF 是负责定义和规范互联网技术标准的组织,IPv6 协议的许多文档都来源于 IETF。- IETF 官网:IETF
-
Wireshark
Wireshark 是一款强大的网络协议分析工具,可以帮助网络管理员捕获、分析和调试 IPv6 流量。- Wireshark 官网:Wireshark
-
IPv6 向 IPv4 的过渡
随着 IPv6 的普及,许多组织正在进行 IPv6 到 IPv4 的过渡。相关的过渡技术包括双栈(Dual Stack)、隧道(Tunneling)和网络地址转换(NAT64)等。 -
IPv6 Adoption
了解 IPv6 的普及情况和部署挑战,有助于预测未来网络的发展趋势。全球越来越多的互联网服务和企业都在逐步向 IPv6 过渡。
IPv6 协议作为互联网发展的重要一步,解决了 IPv4 地址短缺和多种技术限制问题。通过上述 RFC 和技术文档,您可以深入了解 IPv6 的各个方面,掌握其标准、配置和部署技巧,从而更好地为网络设计、故障排除和安全管理提供支持。
"连接特定的 DNS 后缀" 是指在网络连接配置中指定的 DNS(域名系统)后缀。DNS后缀是网络地址解析时的一部分,通常用于局域网(LAN)环境中。其主要作用是当您尝试访问某个主机名时,DNS 后缀可以自动为您添加后缀,以便解析该主机名,尤其是在局域网中,帮助找到正确的主机。
例如,如果您连接的网络中存在 company.local 域,您访问 server 时,DNS 解析会自动将其转换为 server.company.local。
如何查看和配置 "连接特定的 DNS 后缀":
步骤 1: 打开网络连接设置
- 在Windows操作系统中,右键点击 任务栏 中的网络图标,然后选择 "打开网络和Internet设置"。
- 在窗口中,点击 "更改适配器设置"。
步骤 2: 查看和修改 DNS 后缀
- 在网络连接适配器上右键点击,选择 "属性"。
- 在弹出的窗口中,选择 "Internet 协议版本 4 (TCP/IPv4)",然后点击 "属性"。
- 在新的窗口中,点击 "高级" 按钮。
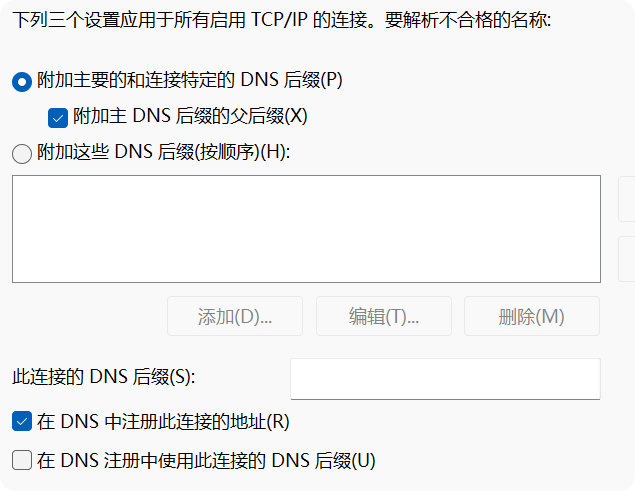
- 在 "高级 TCP/IP 设置" 对话框中,点击 "DNS" 标签页。
- 在此标签页下,您会看到 "连接特定的 DNS 后缀" 设置,您可以在此添加或修改 DNS 后缀。
步骤 3: 配置 DNS 后缀(如果需要)
- 点击 "添加",输入您要设置的 DNS 后缀。
- 完成后点击 "确定",然后关闭其他窗口。
这样设置之后,DNS解析时,网络会自动附加上您指定的后缀。
在网络连接的详细信息中,"连接特定的 DNS 后缀" 是指网络适配器(如无线网络或以太网适配器)使用的 DNS 后缀,通常用于局域网 (LAN) 中的主机名解析。DNS 后缀通常由网络管理员设置,尤其是在公司或企业的网络环境中。
示例:
假设您在公司网络中,且公司使用 company.local 域名来管理所有设备。在这种情况下,网络连接的 "连接特定的 DNS 后缀" 可能会显示如下:
连接特定的 DNS 后缀: company.local这意味着,当您在浏览器或命令行中访问没有完全限定的主机名时(例如只输入 server1),系统会自动将其解析为 server1.company.local,然后通过 DNS 查询来查找该主机的 IP 地址。
更多实例:
-
家庭网络: 如果您设置了家庭网络,并希望为设备配置自定义的 DNS 后缀,您可以使用类似如下的设置:
Copy Code连接特定的 DNS 后缀: home.local这样,在局域网内,您访问设备时不需要输入完全限定的域名,只需要输入设备的名称。
-
公司网络: 假设您的公司域名是
examplecorp.com,并且您的设备在网络上运行example.local域。在这种情况下,您的网络连接的 DNS 后缀会是:Copy Code连接特定的 DNS 后缀: example.local -
学校或组织网络: 对于学校或其他组织,DNS 后缀可能是他们的域名或特定网络配置的子域:
Copy Code连接特定的 DNS 后缀: university.edu
"连接特定的 DNS 后缀" 的设置通常依赖于您的网络环境,通常在企业或较大网络中使用,目的是简化主机名解析过程,减少网络管理的复杂度。
DNS 设置项的详细说明。它们通常与网络配置、名称解析和 DNS 行为相关。了解这些设置有助于更好地管理计算机网络连接中的 DNS 解析。
1. 附加主要的和连接特定的 DNS 后缀 (P)
-
功能:这个选项指示系统是否附加主要的 DNS 后缀(通常是网络的域名)以及与特定连接相关的 DNS 后缀。启用这个选项时,当用户输入一个不完全的主机名时,计算机会自动尝试附加这些后缀进行解析。
-
应用场景:如果你在本地网络中使用了简化的主机名(如只输入主机名而不是完整的域名),启用这个选项会自动在查询时为主机名附加网络后缀,以帮助更快地找到主机。
2. 附加主 DNS 后缀的父后缀 (X)
-
功能:启用此选项后,系统会在 DNS 查询时附加主 DNS 后缀的父后缀。简单来说,就是附加域名的上级域。例如,如果主 DNS 后缀是
example.local,父后缀可能是local。 -
应用场景:这种设置适用于多层域名系统,可以帮助系统自动处理复杂的 DNS 名称解析,特别是当你有多个不同的域名后缀时。
3. 附加这些 DNS 后缀(按顺序) (H)
-
功能:此选项允许您为 DNS 查询指定一系列后缀,并按照指定的顺序依次尝试这些后缀解析主机名。系统会首先尝试第一个后缀,如果失败则尝试下一个后缀,依此类推。
-
应用场景:当网络环境中涉及多个不同的 DNS 后缀时,可以通过此选项为 DNS 查询提供备用后缀。这对于跨多个域名解析主机名非常有用,尤其是在企业网络中。
4. 添加 (D), 编辑 (T), 删除 (M)
-
功能:这些按钮用于管理 DNS 后缀的列表:
- 添加 (D):添加一个新的 DNS 后缀到列表中。
- 编辑 (T):编辑现有的 DNS 后缀。
- 删除 (M):删除不需要的 DNS 后缀。
-
应用场景:这些功能允许用户手动管理 DNS 后缀的顺序或条目,可以根据需要添加、编辑或删除后缀。对于复杂的网络环境,管理后缀的顺序可以帮助提高名称解析的准确性。
5. 此连接的 DNS 后缀 (S)
-
功能:这个字段显示当前网络连接所使用的 DNS 后缀。这个后缀是通过网络接口配置获得的,它用于帮助计算机在解析 DNS 查询时确定目标主机名所属的域。
-
应用场景:在多网络环境中,系统可能会通过不同的网络连接使用不同的 DNS 后缀。这个字段通常自动填充,用户无须手动配置。
6. 在 DNS 中注册此连接的地址 (R)
-
功能:启用此选项时,计算机会自动将其 IP 地址注册到 DNS 服务器中,以便其他计算机可以通过 DNS 查询到该计算机。
-
应用场景:在动态主机配置协议 (DHCP) 环境中,这个选项可以确保每次计算机的 IP 地址发生变化时,DNS 服务器可以更新该计算机的地址记录。这有助于确保即使 IP 地址发生变化,主机名仍然可以解析。
7. 在 DNS 注册中使用此连接的 DNS 后缀 (U)
-
功能:启用此选项时,计算机会在 DNS 注册时使用当前网络连接的 DNS 后缀。这意味着,当该计算机的 IP 地址注册到 DNS 服务器时,DNS 后缀会被自动附加,以确保正确的名称解析。
-
应用场景:这对于企业或局域网环境尤为重要,确保计算机的主机名与网络连接的 DNS 后缀一致,从而简化 DNS 查询和名称解析。
这些设置通常用于启用和配置 DNS 后缀的自动附加、修改 DNS 后缀列表以及注册 DNS 地址。它们的主要目的是简化网络中的主机名解析过程,尤其是在多域名环境下。这些设置对确保 DNS 查询能正确地解析主机名并帮助计算机正确注册到 DNS 服务器非常重要。
设置用于配置计算机在解析不完全限定的主机名时的 DNS 行为,尤其是在局域网 (LAN) 或复杂网络环境中。以下是这些设置的详细说明和操作步骤:
1. 附加主要的和连接特定的 DNS 后缀 (P)
这个选项用于指定在 DNS 查询时是否附加网络连接特定的 DNS 后缀。通过这样做,系统会自动附加这个 DNS 后缀来帮助解析不完全限定的主机名。
- 操作步骤:
- 打开 网络连接 设置。
- 右键点击您正在使用的网络连接(如无线或以太网连接),选择 “属性”。
- 选择 “Internet 协议版本 4 (TCP/IPv4)”,然后点击 “属性”。
- 在弹出的窗口中,点击 “高级” 按钮。
- 转到 “DNS” 标签页。
- 勾选 “附加主要的和连接特定的 DNS 后缀”,以启用此选项。
2. 附加主 DNS 后缀的父后缀 (X)
此选项用于指定是否在 DNS 查询时附加主 DNS 后缀的父后缀。一般情况下,父后缀指的是域名的上级域,比如 example.com 的父后缀是 com。如果启用此选项,系统将尝试附加主 DNS 后缀的父后缀以进行名称解析。
- 操作步骤:
- 打开 网络连接 设置。
- 右键点击当前网络连接,选择 “属性”。
- 在 “Internet 协议版本 4 (TCP/IPv4)” 设置页面,点击 “高级”。
- 切换到 “DNS” 标签页。
- 勾选 “附加主 DNS 后缀的父后缀”。
3. 附加这些 DNS 后缀(按顺序) (H)
此选项允许您为 DNS 查询指定多个 DNS 后缀,并按优先顺序依次尝试这些后缀解析不完全的主机名。这些后缀通常用于需要访问不同域的环境。
- 操作步骤:
- 在 “DNS” 标签页中,点击 “添加(D)” 按钮。
- 输入一个 DNS 后缀(例如:
company.local),然后点击 “确定”。 - 依次添加多个后缀,每个后缀都会按顺序进行解析。
4. 添加 (D), 编辑 (T), 删除 (M)
这些按钮用于管理 DNS 后缀的列表。
-
添加 (D): 用于添加新的 DNS 后缀。
- 点击 “添加” 按钮,输入新的后缀,然后点击 “确定”。
-
编辑 (T): 用于编辑已添加的 DNS 后缀。
- 选择您希望编辑的后缀,点击 “编辑”,然后修改它。
-
删除 (M): 用于删除不再需要的 DNS 后缀。
- 选择您希望删除的后缀,点击 “删除”。
5. 此连接的 DNS 后缀 (S)
这个设置会显示当前网络连接使用的 DNS 后缀。在某些网络环境下,可能会自动获取该后缀。
- 操作步骤:
- 通常,您无法直接修改这个字段,它会显示您当前网络配置的 DNS 后缀。
6. 在 DNS 中注册此连接的地址 (R)
启用此选项将会在 DNS 服务器中注册此计算机的 IP 地址,使得其他计算机可以通过 DNS 查询到该计算机。这通常在动态 IP 地址的情况下使用,确保即使 IP 地址发生变化,计算机的主机名依然可以被解析。
- 操作步骤:
- 在 “高级 TCP/IP 设置” 窗口中,找到 “DNS” 标签页。
- 勾选 “在 DNS 中注册此连接的地址” 选项。
7. 在 DNS 注册中使用此连接的 DNS 后缀 (U)
启用此选项时,系统会在 DNS 服务器注册中使用当前连接的 DNS 后缀。这可以确保 DNS 解析时使用的名称与网络连接设置的后缀一致。
- 操作步骤:
- 在 “DNS” 标签页中,勾选 “在 DNS 注册中使用此连接的 DNS 后缀”。
这些设置大多数用于局域网(LAN)环境,帮助计算机在进行 DNS 查询时自动添加适当的后缀,从而确保主机名的正确解析。

 浙公网安备 33010602011771号